Tapahtumien ja koulutusten järjestäminen tarkoittaa käytännössä aina laajamittaista henkilötietojen käsittelyä. Syyskuussa 2026 järjestetyssä Eventillan koulutuksessa markkinointipäällikkö Vilma Autio ja tekninen johtaja Markus Haataja perkasivat, miten tapahtumadataa hallitaan tietoturvallisesti, vastuullisesti ja lainsäädännön vaatimusten mukaisesti ilmoittautumisesta aina tietojen lopulliseen hävittämiseen saakka.
Koulutuksessa jaettiin parhaat käytännöt siihen, miten organisaatiot voivat automatisoida tietosuojavelvoitteiden täyttämisen, luopua turvattomista Excel-listoista ja varautua jopa mahdollisiin tietoturvapoikkeamiin.
Katso koulutustallenne:
Mikäli upotus ei näy, voit katsoa tallenteen myös suoraan Youtubesta.
1. Kerää vain välttämätön ja vaadi suostumus heti
Kaikki ilmoittautumislomakkeella kerättävä tieto on henkilötietoa. GDPR:n periaatteiden mukaisesti tietoa tulee kerätä vain tiettyä, laillista tarkoitusta varten, ja vain tarpeellinen määrä. Ennen lomakkeen julkaisua onkin syytä pysähtyä miettimään: mitä tietoja oikeasti tarvitsemme ja mitä emme?
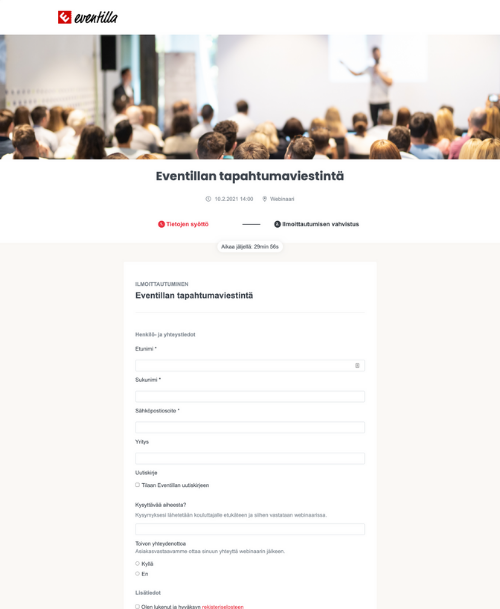
Henkilötietojen käsittelyn on oltava rekisteröidylle läpinäkyvää. Eventillassa tietosuojaselosteen tai käyttöehtojen hyväksyminen on oletusarvoisesti pakollinen askel ilmoittautumislomakkeella. Näin jokaisesta ilmoittautumisesta jää järjestelmään selkeä jälki siitä, että osallistuja on tutustunut ehtoihin ja hyväksynyt ne. Markkinointilupa (esim. uutiskirjeen tilaus) on erillinen asia, joka kannattaa kysyä lomakkeella omana, vapaaehtoisena valintanaan – varsinkin kuluttajamarkkinoinnissa tämä on ehdoton vaatimus.
2. Eroon sähköpostissa pyörivistä Excel-listoista
Yksi suurimmista tietoturvariskeistä tapahtuma-alalla on perinteinen tapa ladata osallistujalistoja Exceliin ja lähettää niitä sähköpostitse – tiedostot jäävät helposti lojumaan eri laitteille ja sähköpostilaatikoihin.
Eventillassa tiedon jakaminen ratkaistaan jaettavilla raporteilla. Voit luoda esimerkiksi ravintolalle suojatun linkin, joka näyttää pelkästään erikoisruokavaliot ilman osallistujien nimiä. Raportti päivittyy reaaliajassa, ja sen voi ajastaa vanhenemaan automaattisesti esimerkiksi muutama tunti tapahtuman jälkeen.
3. Integraatiot ja datan hallittu siirtyminen
Kun tapahtumanhallinta yhdistetään muihin järjestelmiin, kuten CRM:ään (esim. HubSpot, Pipedrive) tai markkinoinnin automaatioon, data liikkuu automaattisesti taustalla. Tietoturvan kannalta on olennaista hallita, mitä tietoa viedään minnekin.
Eventillassa voit rajata tiedonsiirtoa integraatio- ja kenttäkohtaisesti. Kaikkea osallistujadataa (kuten ruokavalioita) ei ole tarpeen puskea CRM-järjestelmään, vaan sinne viedään ainoastaan oleellinen asiakastieto. Automaatio pitää huolen siitä, että esimerkiksi markkinointiluvan antaneet siirtyvät uutiskirjelistoille oikeaoppisesti, hyödyntäen tarvittaessa double opt-in -varmistuksia.
4. Automaattinen anonymisointi päättää datan elinkaaren
Henkilötietoja ei saa säilyttää ikuisesti. Kun tapahtuma on ohi ja tiedon tarve päättyy, data on hävitettävä.
Eventillan anonymisointi-toiminto poistaa henkilön tunnistetiedot peruuttamattomasti, mutta jättää järjestelmään arvokkaan tilastodatan, kuten osallistujamäärät tai myynnin arvon. Anonymisointi voidaan tehdä kahdella tasolla:
- Tapahtumakohtaisesti: Ajasta esimerkiksi arkaluonteiset allergiatiedot poistumaan heti tapahtuman jälkeisenä päivänä.
- Organisaatiokohtaisesti: Aseta koko organisaatiota koskeva sääntö, joka anonymisoi automaattisesti kaikkien esimerkiksi yli vuoden vanhojen tapahtumien henkilötiedot tiettynä päivänä kuukaudesta. (Huom! Taloushallinnon lakisääteiset maksutiedot on mahdollista rajata anonymisoinnin ulkopuolelle.)
5. Kuuden askeleen toimintamalli tietosuojaloukkauksiin
Vaikka työkalut olisivat kunnossa, inhimillisiä virheitä tapahtuu. Jos organisaatiossasi tapahtuu tietosuojaloukkaus tai tietovuoto, on toimittava nopeasti ja ennalta sovitun suunnitelman mukaisesti:
- Dokumentoi: Kirjaa välittömästi ylös kellonaika, mitä on tapahtunut ja kuka huomasi asian.
- Ilmoita tietosuojavastaavalle: Nosta asia esiin organisaation sisällä heti.
- Rajoita vahinkoa: Katkaise pääsy vuotaneisiin tietoihin, sulje käyttöoikeudet tai rajaa integraatiota tilanteen pysäyttämiseksi. Älä tuhoa lokitietoja.
- Arvioi vakavuus: Selvitä nopeasti, vaatiiko tilanne virallisen ilmoituksen tekemistä tietosuojavaltuutetulle.
- Viesti asianosaisille: Jos osallistujien tietoja on vaarantunut, heille on ilmoitettava asiasta avoimesti ja selvitettävä tilanteen laajuus.
- Kehitä prosesseja: Jälkianalyysin avulla varmistetaan, ettei vastaavaa tapahdu enää uudelleen.
Rakennetaanko teidänkin tapahtumista tietoturvallisia Eventillalla?
Kirjoittajasta
Kirjoittajasta